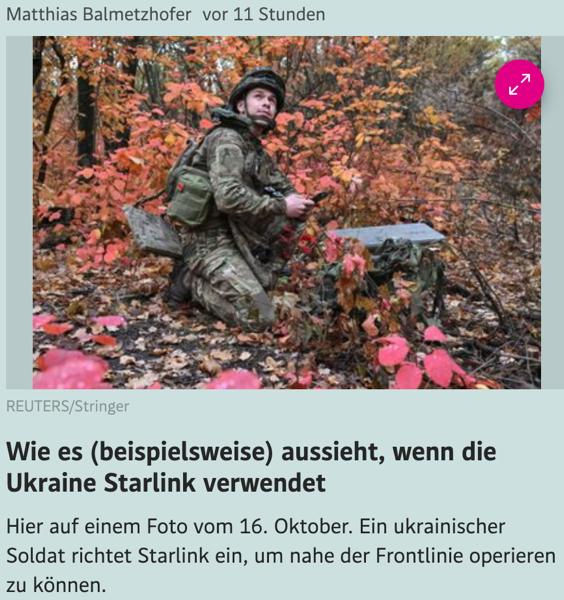
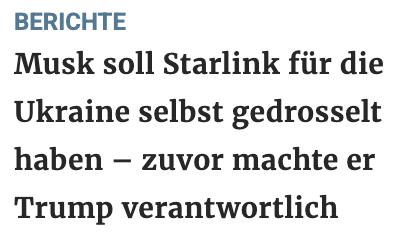
Selten einen derart von vorne bis hintern verlogenen Technik Schmafu gelesen, also replizierend auf den 150 Buchseiten Tweet des Ukrainischen Technikers:
Hier die wesentlichen Randnotizen:
- immer wenn im Text “Firmwarelimitationen” stehen, können sie das im Zweifelsfall durch “die ukrainische Armee hat die reverse engineered und manipuliert” ersetzen.
- Jedes mal wenn von drei lokalen Faktoren die Rede ist, die nen Sanity Check machen können sie das im Zweifellsfall durch “die ukrainische Armee hat zwei davon reverse engineered und manipuliert” ersetzen.
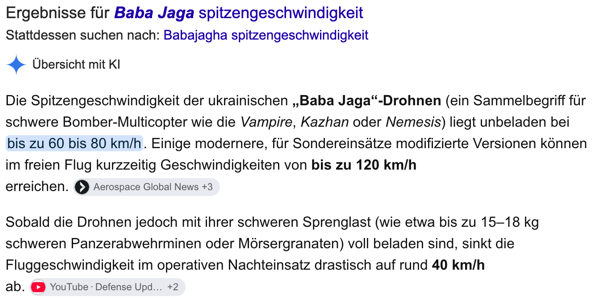
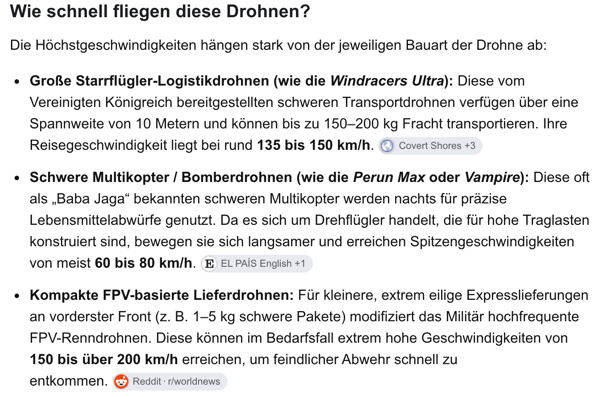
- Jedes mal wenn das Arschloch von 60-90kmh Spitzen spricht können sie das auf die Ukraine hat das durch GPS spoofing auf unter die Geschwindigkeit gedrosselt ersetzen.
- Jedes Mal wenn von “geofencing” und “beamforming” als “Grenze” für den Empfang zu lesen ist können sie das mit bis 250km nach der russischen Grenze ersetzen.
- Jedes Mal wenn von “Starlink Terminals können sich auch in Starshield einwählen” zu lesen ist, ergänzen sie bitte - zum 1000fach höheren Preis. Und nach Absprache mit dem Pentagon.
- Jedes Mal wenn von “designated Services switching via nem Ansuchen und ner Freischaltung” die Rede ist, ersetzten sie das bitte mit -- hat die Ukraine vielleicht 20 Mal gemacht… Und kann von den Starshield Betreibern (Potus) gestoppt werden.
- Jedes Mal, wenn das verfickte Ukrainische Propagandaarschloch von “dann kommt im Terminal der Fehlercode zurück” redet, lachen sie bitte laut, und gehen davon aus, dass der sich den Code über das besagte Terminal selbst schreibt.
Also stutzen wir mal die Lügen der Ukraine und den Tweet von Musk aufs wahrcheinliche zusammen, kommen wir bei -
- die Ukraine hat die US verarscht wos nur geht,
- zwei der drei lokalen Sanity Checks in Starlink Terminals manipuliert und die dann zum 1000fach geringeren Preis
- gegen ALLES in Russland eingsetzt, wenn du davon ausgehst, dass auch sie mit Mesh Networking und Korridoren gearbeitet haben. Und wenn man der Logik nicht folgen möchte, zumindest gegen alles in Russland in 200km Frontnähe.
Also nochmal.
- Die haben über einen US Internet Provider in Russland Soldaten getötet.
Das ist genug für die russische Militärdoktrin um Starlink als Unternehmen anzugreifen. Oder den US den Krieg zu erklären.
Haba haba.
Was Starlink aufgefallen sein dürfte ist, dass die Sattelliten Einwahlen zu schnell (km/h) gewechselt haben. Die Deaktivierung des jeweiligen Starlink Terminals über den Satteliten waren aber nicht vorgesehen -- die sanity Checks waren in der Firmware.
Das haben sie geändert.
Musk hat jetzt mehr oder minder bestätigt, dass sie wenn sie IDs sehen die die Satteliten in Geschwindigkeiten wechseln, die für Starlink nicht vorgesehen sind, jetzt die IDs aus dem Netzwerk kannten.
So sad, Ukraine muss wieder Starshield nutzen, das ihr der Potus abdreht.
Und ja, es gibt ein halbes Dutzend bekannte Hacks von Starlink Firmware.
Aber der deutschsprachige Qualitätsjournalismus sieht 150 Seiten Technobabble tweets, und schreibt darauf wieder in Artikeln “wir sind zu blöd zum Atmen, äääääh”.
Hier die Funktionsweise der ukrainischen Propaganda:
“Die Ukrainer haben das GPS gehackt - stimmt nicht, weil wir hätten ja das GPS und die Firmware hacken müssen”.
Wie kann man als Journalismus eine derartige Null sein, um an dieser Propadanda Entgegnung eines ukrainischen Twitter-Accounts zu scheitern.
Ich mein, dann fragt halt jemanden vom CCC ihr Vollflaschen.
Ende.
edit: Ein State actor, der in internationalen Gewässern Pipelines mit Spezialsprengstoffen sprengt, aber sich an lokale Firmwarebeschränkungn hällt und der Presse Terminal Fehlercodes vorliest.
Cute.
War ihm GLM 5.3 zu teuer, um sich die Firmware reverse engineeren zu lassen?
Das Folgende waren zwei verfickte Gemini prompts, scheiss deutschssprachige Dreckspresse:
Bei Gerüchten und Berichten über Software-Modifikationen oder Hacks in Konfliktgebieten (insbesondere an der ukrainischen Front) vermischen sich oft echte taktische Anpassungen mit technischen Mythen.
An der Front modifizieren IT-Spezialisten des Militärs die Funktionsweise von Starlink-Terminals kontinuierlich, um den extremen Bedingungen des elektronischen Krieges zu trotzen. Das tun diese Software-Anpassungen und Einsätze in Konfliktzonen tatsächlich:1. Abschalten des GPS gegen die russische Funkaufklärung (EW-Protection)
Die größte Gefahr für Frontsoldaten ist die elektronische Kampfführung (Electronic Warfare, EW). Russische Störsender (Jammer) fluten das Gebiet oft mit gefälschten GPS-Signalen (GPS-Spoofing), wodurch die Starlink-Schüssel die Orientierung verliert und die Verbindung abbricht.
• Was modifiziert wird: Es wurden Skripte und Konfigurationen genutzt (bzw. von SpaceX später offiziell in die App integriert), um die lokale GPS-Positionsbestimmung des Terminals temporär komplett abzuschalten.
• Der Effekt: Die Schüssel verlässt sich stattdessen rein auf die bekannten Positionsdaten der vorbeifliegenden Satelliten (die sogenannten TLE-Bahndaten). Dadurch bleibt das Internet selbst dann stabil, wenn das GPS-Signal rundherum massiv gestört wird.2. Randomisierung der Wi-Fi-Kennungen (BSSID-Clonking)
Geheimdienste und hochentwickelte Aufklärungsdrohnen können Wi-Fi-Netzwerke aus der Luft scannen. Jedes Starlink-Terminal strahlt standardmäßig eine eindeutige MAC- bzw. BSSID-Adresse aus, über die man den genauen Standort der Schüssel (und damit des Trupps) metergenau lokalisieren konnte.
• Was modifiziert wird: Es wurden Software-Anpassungen vorgenommen, um die Kennungen des WLANs in extrem kurzen Intervallen permanent zufällig zu verändern (zu randomisieren).
• Der Effekt: Für die russische Funkaufklärung sieht das Signal dadurch jedes Mal wie ein völlig neues, nicht zuzuordnendes Gerät aus, was das Tracking und gezielten Artilleriebeschuss massiv erschwert.3. Der Mythos um den „Geofence-Bypass“ (Grenzen verschieben)
SpaceX nutzt ein hartes, serverseitiges Geofencing. Das bedeutet: In nicht autorisierten Gebieten (wie tief im russischen Kernland oder in besetzten Zonen) blockiert SpaceX das Signal. In Telegram-Kanälen kursieren oft Behauptungen, dass ukrainische oder russische Einheiten die Firmware gehackt hätten, um diese Sperren zu umgehen.
• Die Realität: Ein echter Software-Hack des Geofencings auf dem Terminal ist nutzlos. Die Autorisierung geschieht in den Satelliten und SpaceX-Bodenstationen, nicht auf der Schüssel.
• Wie stattdessen „getrickst“ wird: Der Zugriff in Grauzonen (z. B. wenn russische Truppen Starlink-Terminals über den Schwarzmarkt in Dubai erwerben) erfolgt meist über Boden-Koordinaten-Spoofing an den äußersten Rändern erlaubter Zellen oder durch das Anmelden der Geräte über ausländische Konten mit globalen Roaming-Tarifen. SpaceX und das Pentagon arbeiten jedoch mit Whitelists, um unbefugte Terminals gezielt abzuschalten.4. Das Deaktivieren von Speed-Limits bei Bewegung (Drone-Guidance)
Im Oktober 2026 kam es zu Spannungen, als bekannt wurde, dass die US-Regierung und SpaceX Geschwindigkeitsbegrenzungen (Drosselung ab ca. 160 km/h) für Terminals in der Ukraine aktivierten. Dies blockierte die Nutzung von Starlink auf schnellen ukrainischen Militärdrohnen.
• Was modifiziert wird: Techniker versuchen hierbei primär auf Protokollebene (gRPC-Befehle) Anpassungen vorzunehmen, wie das Terminal die Neigung der Antenne (Phased-Array) und den Satelliten-Handover steuert, um den Empfang auch bei abrupten Flugmanövern nicht zu verlieren. Da die Drosselung jedoch serverseitig gesteuert wird, müssen solche Ausnahmen meist direkt über das Pentagon mit SpaceX (z. B. über das militärische Starshield-Programm) vertraglich freigeschaltet werden.
Möchten Sie mehr darüber erfahren, wie SpaceX auf diese Front-Modifikationen reagiert, oder interessieren Sie sich für die Lieferketten auf dem Schwarzmarkt, über die diese Terminals überhaupt erst in die falschen Hände geraten?
I mean.…
https://adaptis.com/en/blogs/all/ew-vs-starlink-how-to-restore-connection
https://www.defencexp.com/weaponization-of-starlink/
Starlink GPS Spoofing to Bypass Geolocation Restrictions – Need Help
byu/FanPatient5036 inStarlink
Konnte ja keiner lesen.
Also niemand im deutschsprachigen Qualitätsjournalismus.
Fuck me…
edit: Es ist so fucking untergriffig:
The GPS receiver is a primary source of position and velocity information.
Proprietary NMEA messages, including ‘TMPV‘, carry information the terminal’s motion-processing logic uses.The firmware does not necessarily trust these measurements without additional validation.
The firmware can filter GPS-derived velocity and compare it with information from other available sources, including Starlink-derived positioning.
The terminal also contains an inertial measurement unit (IMU), whose acceleration measurements can help evaluate movement and detect inconsistencies.
The firmware applies thresholds and consistency checks to these measurements.
These mechanisms run internally and aren’t exposed as user-configurable settings.If GPS measurements differ significantly from the expected values or fail validation, the firmware can reject them.
However, GPS validation and service-speed enforcement are two different things.
Rejecting GPS data does not automatically mean that the terminal has exceeded the permitted operating speed.
The terminal’s service configuration determines whether operation at a particular speed is authorized.When the relevant speed policy is violated, the terminal may report a condition such as: ‘MOVING_TOO_FAST_FOR_POLICY‘
This distinction is essential when evaluating claims about GPS modification.
Simply changing GPS-reported velocity does not automatically change the terminal’s authorized operating speed or eliminate the firmware’s internal validation mechanisms.
As explained earlier, appropriately provisioned Starshield service supports high-speed operation without the same restrictions imposed on ordinary commercial configurations.
Therefore, no additional “hacking” is required to obtain high-speed capability when that capability is already authorized as part of the service.
Reliable GNSS reception remains desirable, however.
This is one reason specialized terminal designs may incorporate improved receivers, such as the Teseo V used in the ‘mini1_rugged‘ variant.
It also explains the existence of solutions intended to improve GPS reception or provide a more reliable PNT input.**Improving positioning reliability is not the same thing as bypassing service authorization.**
#⃣ 8. How does Starlink geofencing work?
There are two important factors: geographic service authorization and physical RF coverage.
Understanding the difference is essential.
Geographic service authorization
Starlink uses geographic information to determine where service is available and whether a particular terminal is authorized to operate.
The system uses logical geographic regions rather than relying exclusively on the physical boundaries of satellite beams.
H3 is one geographic indexing system relevant to this discussion. It divides the Earth’s surface into hierarchical hexagonal cells that represent geographic locations and regions.
Geographic indexing provides a convenient way to manage coverage and service policies, but an H3 cell should not be confused with a physical satellite beam.
Network authorization can depend on several factors, including geographic location, service configuration, terminal identity, and applicable restrictions.
A terminal may be physically capable of receiving a satellite signal while still being denied access to the service.
This is an important distinction when discussing restricted territories, including russia.
Receiving a Starlink signal does not necessarily mean the terminal is authorized to connect to the network.
Physical RF coverage
Satellite beams cannot perfectly follow national borders or the boundaries of geographic indexing cells.
An RF beam has a physical footprint determined by the satellite antenna, beam steering, operating conditions, and geometry.
Its boundaries are not perfectly sharp.
Consequently, a beam may illuminate areas on both sides of a national border even though the service is authorized on only one side.
This is a normal characteristic of satellite communications, not evidence that geographic service restrictions have been disabled.The role of GPS in geofencing
The terminal’s reported location provides another source of information for determining whether it is operating in an authorized region.
The network can use terminal positioning information, together with its own authorization rules, to determine whether service should be permitted.
When operation is prohibited, the terminal may receive an appropriate disablement code from the network.
These mechanisms should be understood as parts of a broader service authorization system, rather than as a single GPS check controlling everything.
Can geofencing be bypassed by supplying modified GPS coordinates?
This question requires some nuance.
Changing the location reported by a GPS receiver may influence positioning-dependent decisions, but it does not automatically override network authorization.
Starlink also has other information available to evaluate terminal operation, and its firmware includes mechanisms for detecting inconsistent positioning data.Large discrepancies can disrupt normal positioning and beamforming calculations, trigger validation failures, or cause the terminal to lose connectivity.
Most importantly, changing GPS coordinates does not by itself grant a terminal permission to use a service or geographic region for which it is not authorized.
#⃣ 9. So what exactly is being called a “Starlink hack”?
This is where much of the confusion comes from.
The modifications being discussed online are primarily related to improving GPS reception or providing the terminal with reliable positioning and timing information.
These are technical solutions intended to improve connectivity and stability, particularly when the terminal is moving or operating in an environment with GPS interference.
They do not automatically bypass Starlink’s speed restrictions, geographic limitations, or network authorization mechanisms.
As explained earlier, regular Starlink hardware can also operate under an officially authorized Starshield service configuration, which supports high-speed military applications. […]
Wir lesen hier die strategische Nutzung der Termini “not necessarily” “can” and “may”. Replizieren “GPS requirement” mit “unter electronic warfare conditions, can das GPS requirement von der Ukraine einfach gedropt werden, siehe link oben” und halten fest, dass KEIN SCHWEIN behauptet hat, die Ukraine habe die Speed restictions ausgeschaltet. Sie haben nur den “puffer” innerhalb des Ramens genutzt der Serverseitig gegeben war.
Ich mein “this is now patched” heißt nicht, die Ukrainer haben unsere Starlink Server Infrastruktur gehackt. Irgendwie klar, oder? Aber nicht für den deutschsprachigen Qualitätsjournalismus. Fuck me those assholes.
My goal is simply to explain how these systems work and clear up the confusion surrounding them.
Technical accusations should be based on evidence, not rumors.
Nein, dein verficktes Ziel ist es die eh schon wohlwollenden Medien durch Technobabble zu diesem wundervollen “wir sind zu blöd zum Atmen, äääääh” State zu pazifizieren.
Vollwappler.
edit: Die Starlink Funkzellen sind kleiner als erwartet. Gemini wirft mir immer 25km Durchmesser zurück. Mit Horizon tracking (und keinem Starshield Zertifikat sind 40km Abstand zur letzten Zelle möglich, nicht 200. Für längere Reichweiten braucht du Ketten, also Mesh Netzwerke. Die einzelnen Nodes können bis zu 4 Stunden hovern ohne Fixflügler zu sein.)
Was ebenso bedeutet, dass die Ukraine auf die gesamte russische Energieinfrastruktur angeblich “blind” schießt (das geotracking ist scheisse), und dann last mile corrections via AI vision macht.
Das, oder im 40km Radius der last Mile war ne Starshield Funkzelle aktiv. Und so bescheuert kann das Pentagon garnicht sein, dass es der Ukraine das 8x3 mal in Folge versehentlich freigeschalten hat. Und das trifft sogar auf Mesh Netzwerke zu (im Optimum 80km Reichweite Luft zu Luft auf 2000 Meter Höhe.).